
Descripción
No siempre disponemos de un acceso a Internet sin filtros que nos empobrezcan la experiencia. Esto pasa a menudo en casa de algunos clientes con firewalls muy restrictivos. Aunque también es habitual que esto pase en hoteles, restaurantes y aeropuertos.
En este caso lo que haremos es aprovechar el túnel que tenemos con zerotier, hacia nuestras oficinas, hacia casa, o a algún servidor de Internet (relay server) para dirigir todo nuestro tráfico hacia ese túnel y acceder a Internet a través de esa máquina.
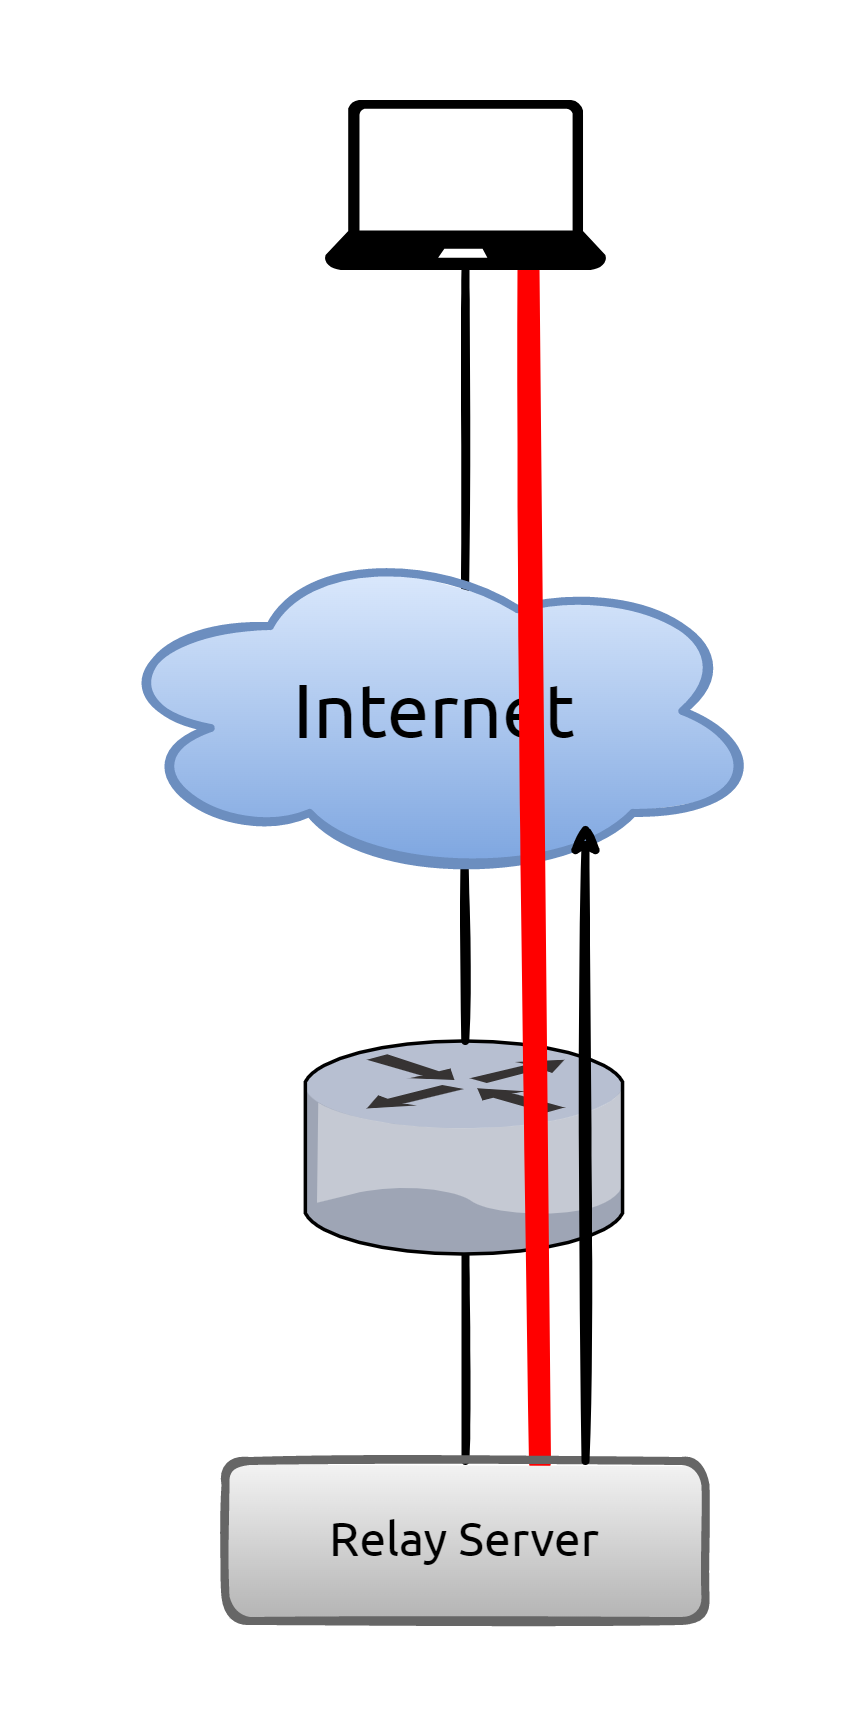
Requerimientos
Configuramos Zerotier
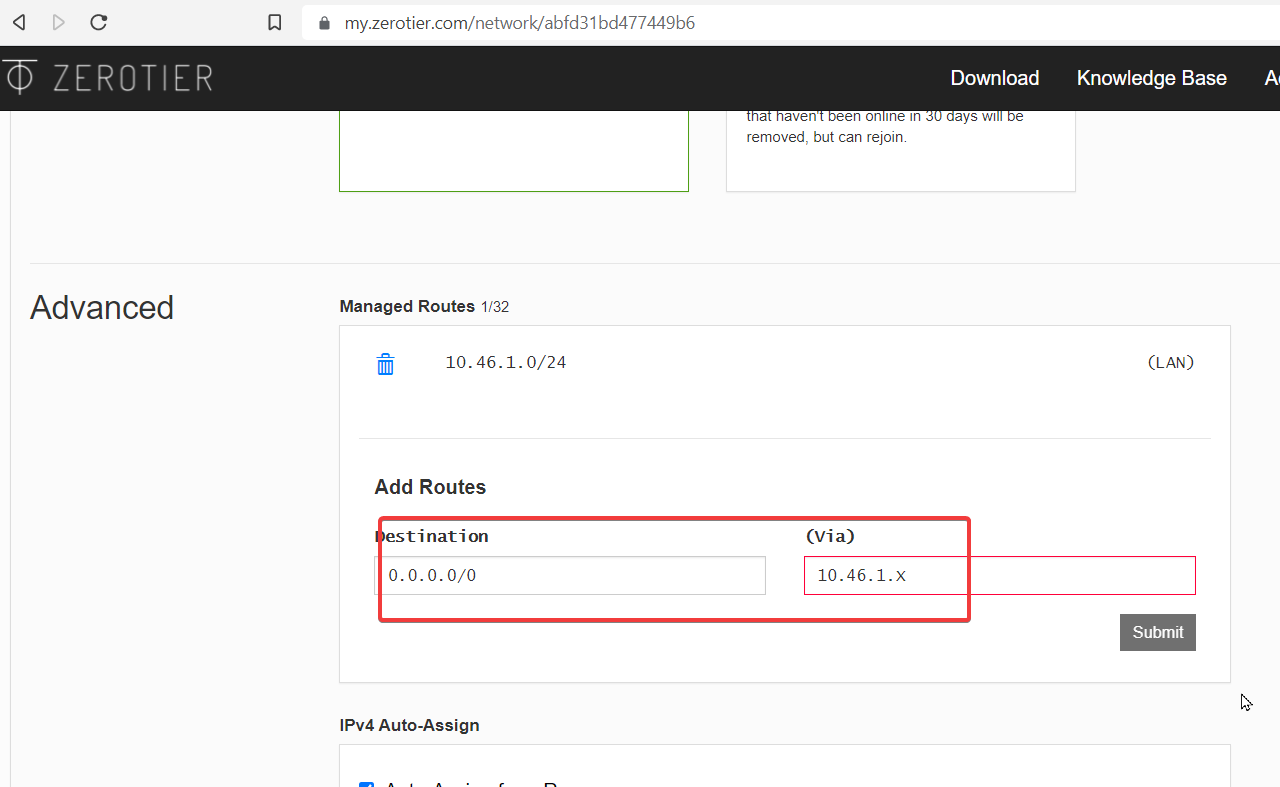
Relay server configuration
Ejecutar:
echo 1 > /proc/sys/net/ipv4/ip_forward/opt/gateway/zt-gw.sh
ZT_NET="10.46.1.0/24"
ZT_IFACE="ztc25el5hr"
WAN_IFACE="ens3"

iptables -t nat -A POSTROUTING -s $ZT_NET -o $WAN_IFACE -j MASQUERADE
iptables -A FORWARD -i $ZT_IFACE -o $WAN_IFACE -j ACCEPT
iptables -A FORWARD -i $WAN_IFACE -o $ZT_IFACE -m state --state RELATED,ESTABLISHED -j ACCEPT
Añadimos el script a la secuencia de arranque:
@reboot /opt/gateway/zt-gw.shConfiguración para nuestro cliente
Linux
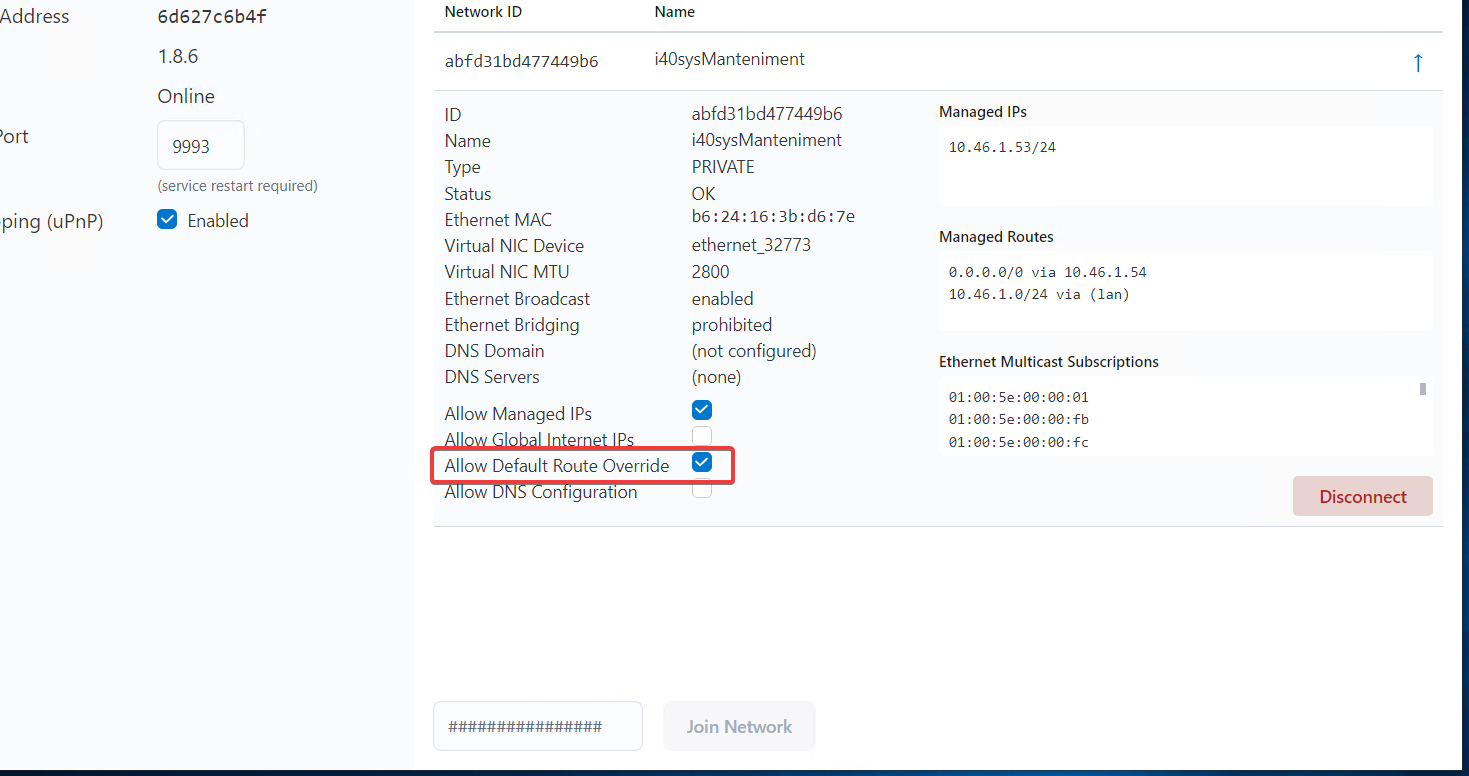
zerotier-cli set ZT_NET_ID allowDefault=1Windows
Hay que seleccionar “allow default route override”.