vídeo local
Descripción
Se describe el proceso de delegar la autenticación en un reverse proxy (gestionado por NPM) que utiliza OAuth2‑Proxy para gestionar las cookies de sesión y redirecciones, mientras Keycloak se encarga de la autenticación y la provisión de información del usuario en las cabeceras HTTP. Este enfoque no solo simplifica la arquitectura de la aplicación, sino que también ofrece una mayor seguridad y una administración centralizada de las identidades, permitiendo que Grafana (y cualquier otra aplicación) se integre de forma transparente en un ecosistema IAM robusto y escalable.
Funcionalidad de los actores
Grafana y la función Auth Proxy
Grafana permite configurar un reverse proxy HTTP para que se encargue de la autenticación. Con la funcionalidad de Auth Proxy, Grafana confía en el proxy para autenticar a los usuarios. Esto significa que, en lugar de gestionar directamente el proceso de autenticación (login, logout, validación de tokens, etc.), Grafana espera que el proxy le entregue, mediante cabeceras HTTP, la información necesaria del usuario autenticado.
Rol del Nginx Proxy Manager (NPM)
El Nginx Proxy Manager actúa como el encargado de gestionar las configuraciones del proxy Nginx de forma centralizada y sencilla. En este escenario, NPM se sitúa en el frente del sistema y se encarga de:
- Redirigir las solicitudes: Filtra el tráfico y reenvía las peticiones a los componentes internos (como OAuth2‑Proxy y, finalmente, Grafana).
- Gestión de certificados y TLS: Proporciona la capa de seguridad necesaria para las conexiones HTTPS.
- Simplificar la configuración del proxy: Permite administrar visualmente las reglas de proxy, lo que facilita la integración y el mantenimiento de la solución.
Papel de Keycloak en la Gestión de Identidades
Keycloak es una solución de gestión de identidades y acceso (IAM) que proporciona mecanismos robustos de autenticación mediante el estándar OpenID Connect. En este contexto, Keycloak:
- Autentica a los usuarios: Se encarga de la verificación de credenciales y puede incluir mecanismos adicionales como 2FA.
- Emite tokens y proporciona información: Tras una autenticación exitosa, Keycloak devuelve tokens (access token, refresh token, etc.) y, de forma directa, puede incluir la información del usuario en las cabeceras HTTP mediante mapeos configurados.
- Facilita la integración con otros IdP: Permite la federación de identidades y la integración con otros proveedores, centralizando así la gestión de usuarios y accesos.
Gestión de Sesiones y Redirecciones con OAuth2‑Proxy
OAuth2‑Proxy se sitúa como cliente de Keycloak en este modelo. Su función principal es:
- Manejo de cookies de sesión: Se encarga de la gestión de cookies que permiten mantener la sesión del usuario, sin que el Nginx Proxy Manager tenga que lidiar con tokens complejos.
- Control de redirecciones: Administra el flujo de login y logout, redirigiendo al usuario a Keycloak para la autenticación y luego devolviéndolo a Grafana.
- Intermediación de tokens: Recibe y valida los tokens de Keycloak (access token, refresh token, etc.), simplificando la transmisión de la información de autenticación a Grafana a través de las cabeceras HTTP.
De esta forma, OAuth2‑Proxy actúa como puente entre Keycloak y Grafana, aliviando al NPM de la necesidad de gestionar mecanismos complejos de autenticación.
Ventajas del modelo propuesto
- Centralización de la Gestión de Usuarios: Con Keycloak, toda la administración de identidades (login, logout, 2FA, integración con otros IdP, etc.) se centraliza en una única solución IAM. Esto reduce la duplicidad y mejora la coherencia de la gestión de usuarios a nivel empresarial. Dicho de otra forma más directa podemos usar los usuarios de Active Directory (EntraID), de Google, GitHub, Meta (aka Facebook), o cualquier otro proveedor de identidades.
- Delegación de Funciones Complejas: Grafana se beneficia de la robustez y flexibilidad de un proxy que maneja la autenticación, sin tener que implementar internamente procesos complejos. OAuth2‑Proxy se encarga de las cookies y redirecciones, mientras que NPM facilita la gestión, el cifrado y el enrutamiento.
- Mejora en la Seguridad: Al delegar la autenticación a Keycloak y OAuth2‑Proxy, se evitan problemas relacionados con el manejo local de tokens y sesiones. Además, se puede aprovechar la capacidad de Keycloak para integrar múltiples factores de autenticación y políticas de seguridad.
- Flexibilidad y Escalabilidad: Este modelo no se limita a Grafana. Cualquier aplicación, con o sin gestión de usuarios propia, puede beneficiarse de este esquema heredado del IAM, lo que permite unificar el acceso a múltiples servicios con una única fuente de identidad.
- Simplicidad en la Configuración del Proxy: Gracias a Nginx Proxy Manager, la configuración del reverse proxy se simplifica, lo que reduce la complejidad operativa y permite realizar ajustes de manera rápida y visual.
Secuencia del proceso
A continuación se describe, paso a paso, el proceso interno (según el diagrama "Grafana: OAuth2 Authorization Code with HTTP proxy") que permite que un usuario acceda a Grafana sin que éste tenga que implementar su propia lógica de autenticación, heredando la sesión a través del proxy:

- Acceso Inicial: El usuario intenta acceder a Grafana a través de su navegador. No existe una sesión activa.
- Detección de Ausencia de Sesión: Grafana (o el componente que actúa como puerta de entrada) detecta que no hay un token o cookie de sesión y, por tanto, no conoce la identidad del usuario.
- Redirección al Proxy de Autenticación: La solicitud se redirige automáticamente al componente de autenticación, que en este caso es OAuth2‑Proxy, configurado para trabajar detrás de un reverse proxy (como Nginx Proxy Manager).
- Inicio del Flujo OAuth2: OAuth2‑Proxy genera una solicitud de autorización y redirige al usuario a la URL de autorización de Keycloak, incluyendo parámetros esenciales como el
client_id,scopey la URL de redirección. - Redirección a Keycloak: El navegador del usuario sigue la redirección y llega a la pantalla de login de Keycloak.
- Presentación de la Pantalla de Login: Keycloak muestra al usuario el formulario de autenticación.
- Ingreso de Credenciales: El usuario introduce sus credenciales (usuario y contraseña, o utiliza otro mecanismo de autenticación configurado).
- Validación de Credenciales en Keycloak: Keycloak valida las credenciales; si son correctas, autentica al usuario.
- Emisión del Código de Autorización: Tras la autenticación, Keycloak genera un código de autorización temporal y redirige al navegador del usuario hacia la URL de redirección definida (controlada por OAuth2‑Proxy).
- Recepción del Código en OAuth2‑Proxy: El navegador envía la solicitud de vuelta a OAuth2‑Proxy, incluyendo el código de autorización en la URL.
- Intercambio del Código por un Token: OAuth2‑Proxy utiliza el código de autorización para realizar una solicitud al endpoint de tokens de Keycloak, enviando además el
client_idyclient_secret. - Verificación del Código y Emisión de Token: Keycloak verifica el código y, de ser correcto, devuelve un token de acceso (y, opcionalmente, un token de refresco).
- Validación del Token: OAuth2‑Proxy recibe y valida el token emitido por Keycloak para asegurarse de su integridad y vigencia.
- Creación de la Sesión en OAuth2‑Proxy: Con el token validado, OAuth2‑Proxy crea (o actualiza) la sesión del usuario internamente y asocia la información obtenida (como el correo, nombre, roles, etc.).
- Establecimiento de la Cookie de Sesión: OAuth2‑Proxy establece una cookie de sesión en el navegador, que servirá para identificar al usuario en solicitudes posteriores sin necesidad de repetir el flujo.
- Inyección de Cabeceras de Autenticación: Además, OAuth2‑Proxy añade cabeceras HTTP (por ejemplo,
X-Auth-Request-Email,X-Auth-Request-Preferred-Username, etc.) que contienen los datos relevantes del usuario autenticado. - Redirección Final a Grafana: Una vez configurada la sesión, OAuth2‑Proxy redirige al usuario de vuelta a Grafana, incluyendo la información de autenticación a través de las cabeceras.
- Recepción de la Solicitud Autenticada en Grafana: Grafana recibe la solicitud ya “preautenticada” gracias a las cabeceras inyectadas.
- Confianza en la Sesión Heredada: Grafana confía en la información proporcionada por el proxy (ya que se asume que el reverse proxy es seguro) y utiliza esos datos para identificar al usuario sin necesidad de realizar un proceso de login interno.
- Creación de la Sesión Interna en Grafana: Con la información heredada, Grafana establece su propia sesión interna (por ejemplo, asociando la solicitud a un usuario concreto en su sistema) y permite el acceso.
- Acceso al Sistema: El usuario ya autenticado accede a Grafana y puede utilizar todas las funcionalidades sin que Grafana haya tenido que gestionar la autenticación directamente.
- Mantenimiento de la Sesión en Solicitudes Futuras: Las solicitudes posteriores incluyen la cookie de sesión establecida, lo que permite que Grafana valide la sesión sin necesidad de repetir todo el proceso, manteniendo así la experiencia de usuario sin interrupciones.
Configuraciones
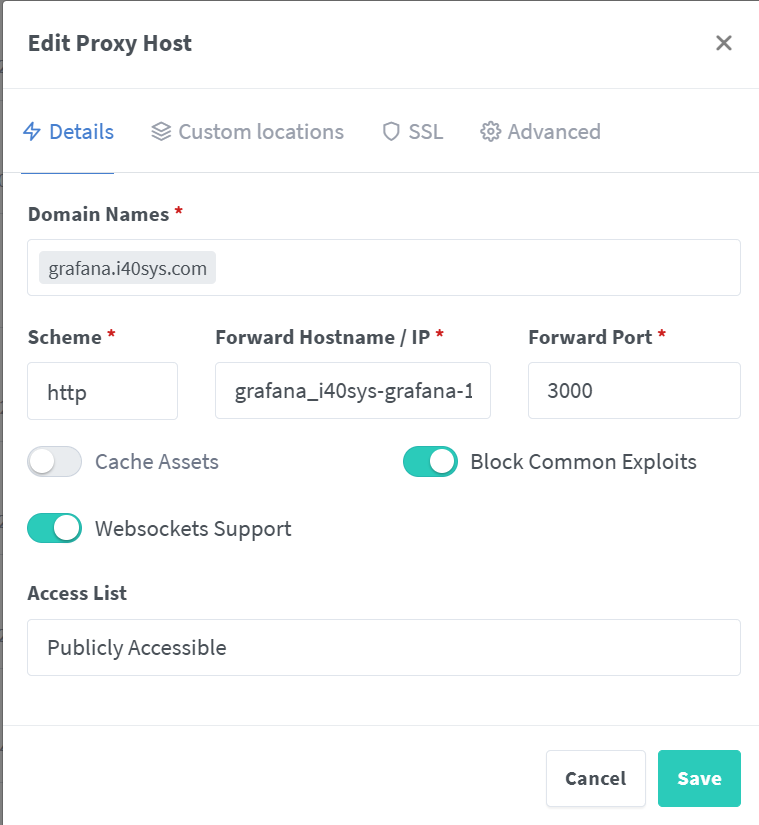
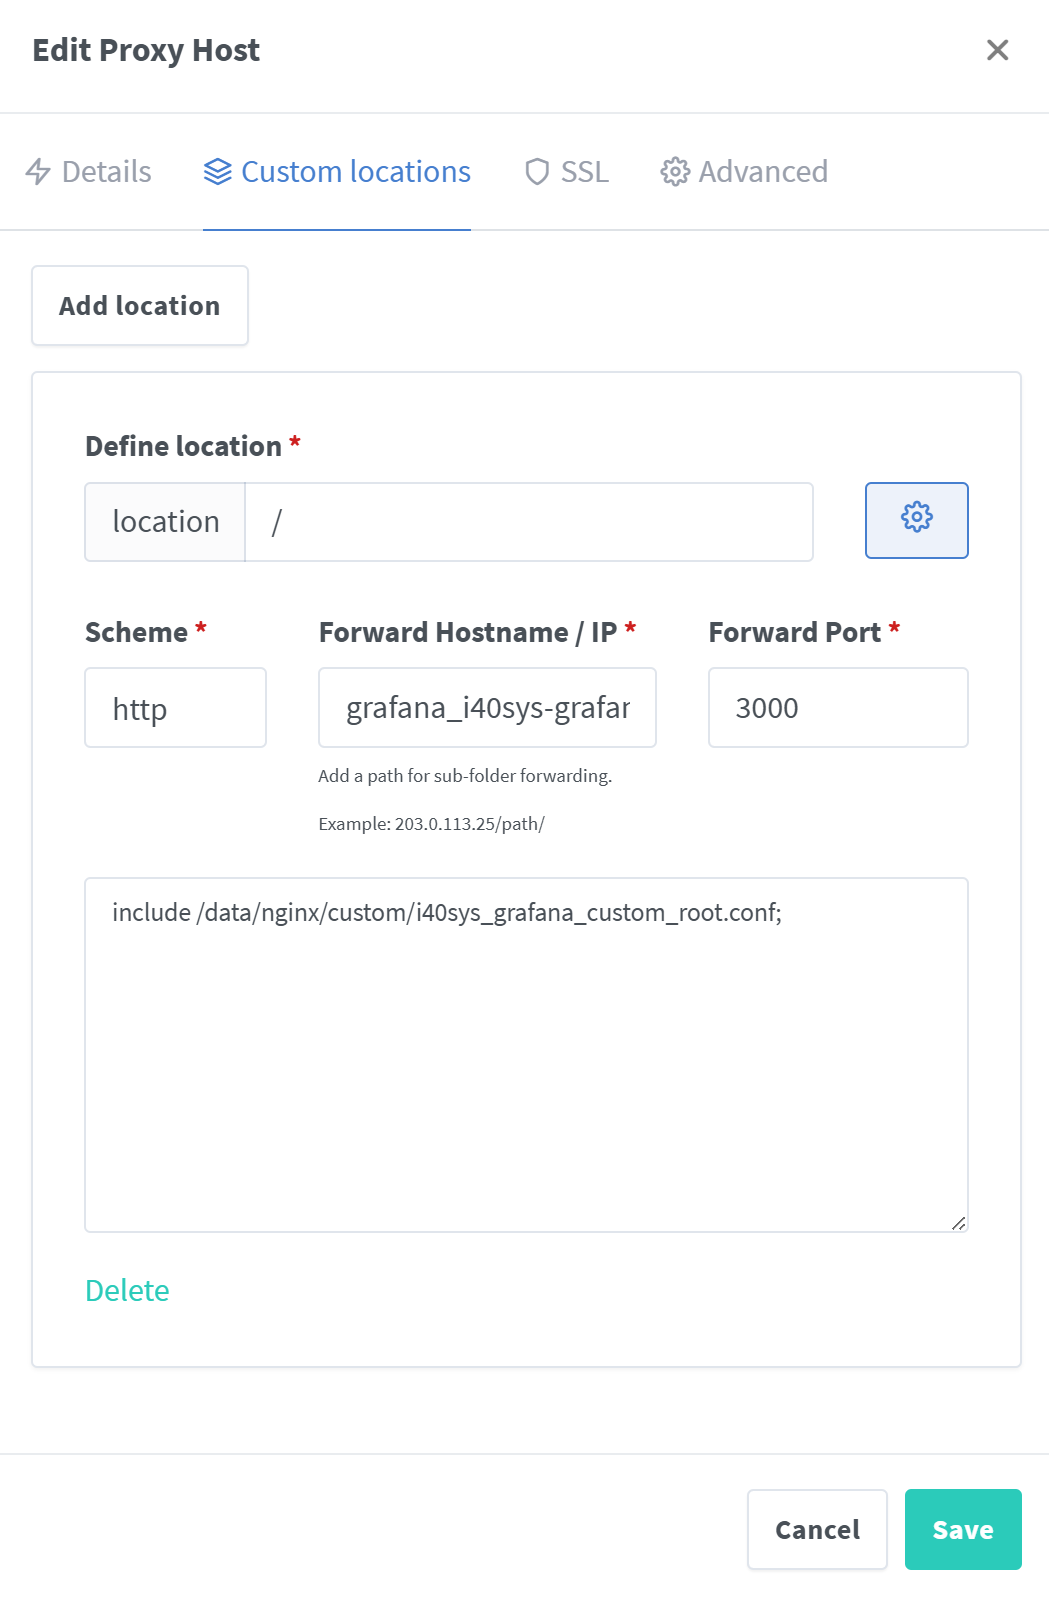
Nginx Proxy Manager
Capturas de la configuración:
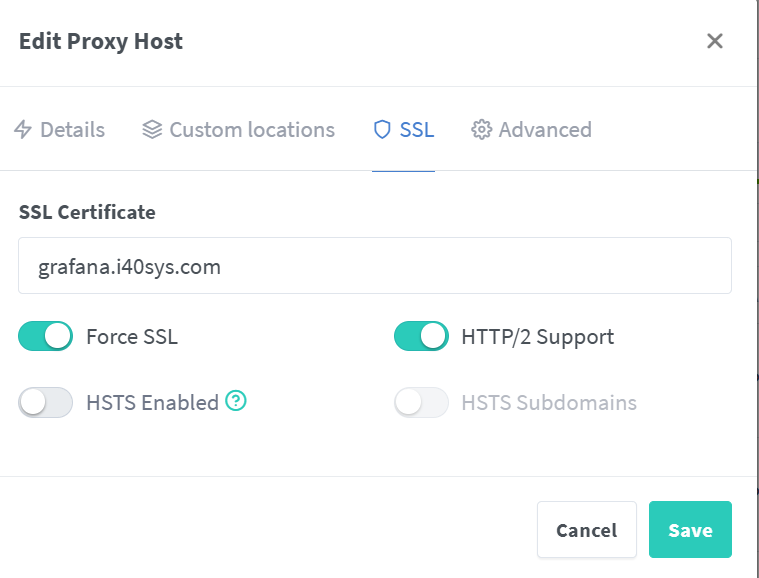
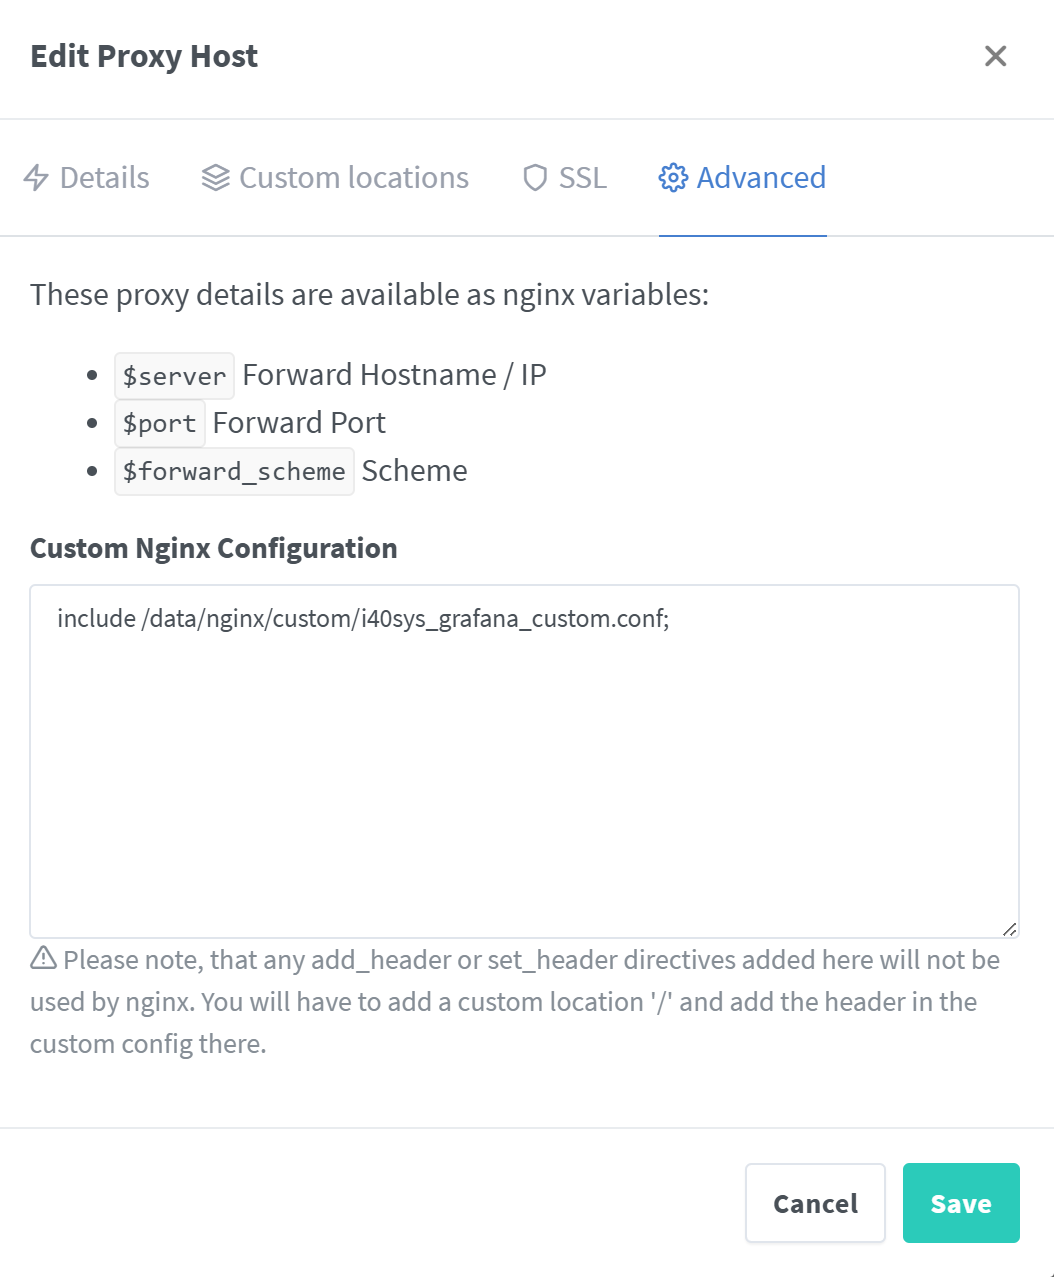
Configuración de OAuth2 Proxy
docker-compose.yaml
name: oauth_proxy_i40sys

x-logging:
  &default-logging
  driver: "json-file"
  options:
    max-size: "10m"
    max-file: "1"

services:
  redis:
    image: redis:alpine
    # container_name: redis
    networks:
      - private
    volumes:
      - /docker-data/oauth2-proxy.i40sys/redis:/data  # Optional: for data persistence
    logging: *default-logging

  proxy:
    image: quay.io/oauth2-proxy/oauth2-proxy:v7.7.1
    command: --config=/oauth2-proxy.cfg --code-challenge-method=S256
    environment:
      - OAUTH2_PROXY_COOKIE_SECRET=LJAxLJAxLJAxLJAxLJAxMQ==
      - OAUTH2_PROXY_BACKEND_LOGOUT_URL=https://iam.i40sys.com/realms/observability/protocol/openid-connect/logout?id_token_hint={id_token}
    networks:
      - private
      - proxy-network
    volumes:
      - /docker-data/oauth2-proxy.i40sys/config/oauth2-proxy.cfg:/oauth2-proxy.cfg
    depends_on:
      - redis
    logging: *default-logging
networks:
  private:
  proxy-network:
    name: services
    external: true
config/oauth2-proxy.cfg
## OAuth2 Proxy Config File
## https://github.com/oauth2-proxy/oauth2-proxy

http_address="0.0.0.0:4180"
reverse_proxy = true
redirect_url="https://proxy.i40sys.com/oauth2/callback"

standard_logging = true
standard_logging_format = "[{{.Timestamp}}] [{{.File}}] {{.Message}}"
request_logging = true
request_logging_format = "{{.Client}} - {{.Username}} [{{.Timestamp}}] {{.Host}} {{.RequestMethod}} {{.Upstream}} {{.RequestURI}} {{.Protocol}} {{.UserAgent}} {{.StatusCode}} {{.ResponseSize}} {{.RequestDuration}}"
auth_logging = true
auth_logging_format = "{{.Client}} - {{.Username}} [{{.Timestamp}}] [{{.Status}}] {{.Message}}"

pass_user_headers = true
email_domains = "*"

client_id = "oauth2_proxy"
client_secret = "kxRSwAqJqcxoB4GJ7LaeUJ9n3ymJBljh"

pass_access_token = true
cookie_name = "oauth2_proxy_i40sys"
# cookie_secret = ""
cookie_domains = ".i40sys.com"
# cookie_expire = "168h"
cookie_refresh = "5m"
cookie_secure = true
cookie_httponly = false

whitelist_domains = [
    "iam.i40sys.com:*",
    "*.i40sys.com:*",
    "*:*"
]

oidc_issuer_url = "https://iam.i40sys.com/realms/observability"
provider = "oidc"
provider_display_name = "Keycloak"
skip_provider_button = "true"
set_authorization_header = true
set_xauthrequest =  true

cookie_csrf_per_request=true
cookie_csrf_expire="5m"
cookie_samesite="lax"

session_store_type="redis"
redis_connection_url="redis://redis:6379"

show_debug_on_error=true
Configuración de Grafana
Toda la configuración de esta prueba de concepto esta dentro del fichero
compose de docker: (docker-compose.yaml)name: grafana_i40sys
x-logging:
&default-logging
driver: "json-file"
options:
max-size: "10m"
max-file: "1"
services:
grafana:
image: grafana/grafana:latest
restart: unless-stopped
environment:
- GF_LOG_LEVEL=debug
- GF_SERVER_ROOT_URL=https://grafana.i40sys.com/
- GF_DATAPROXY_SEND_USER_HEADER=true
- GF_SECURITY_ADMIN_USER=oriol@joor.net
- GF_AUTH_DISABLE_LOGIN_FORM=true
- GF_AUTH_SIGNOUT_REDIRECT_URL=https://grafana.i40sys.com/oauth2/sign_out?rd=https://grafana.i40sys.com
- GF_AUTH_ANONYMOUS_ENABLED=false
- GF_USERS_ALLOW_SIGN_UP=false
- GF_USERS_AUTO_ASSIGN_ORG=true
- GF_USERS_AUTO_ASSIGN_ORG_ID=1
- GF_USERS_AUTO_ASSIGN_ORG_ROLE=Editor
- GF_AUTH_PROXY_ENABLED=true
- GF_AUTH_PROXY_HEADER_NAME=X-Email
- GF_AUTH_PROXY_HEADER_PROPERTY=email
- GF_AUTH_PROXY_AUTO_LOGIN=true
- GF_AUTH_PROXY_HEADERS="Name:X-Username Groups:X-Groups"
volumes:
- /etc/localtime:/etc/localtime:ro
networks:
- services
logging: *default-logging
networks:
services:
external: true
name: services
 Welcome | OAuth2 Proxy